
Координирани кибератаки извадиха от строя хладилни витрини в супермаркети в Ирландия, Швеция, Белгия, Люксембург, Нидерландия и Естония, съсипвайки тонове храна.
Мащабът на пробива: Нова вълна от кибератаки засегна промишлените хладилни инсталации на десетки супермаркети в Ирландия, Швеция, Белгия, Люксембург, Нидерландия и Естония.
Зложелателите са проникнали дистанционно в софтуера за контрол на климата и са повишили рязко температурата във витрините и фризерите, принуждавайки търговците да изтеглят от продажба и да унищожат огромни количества охладени и замразени продукти.
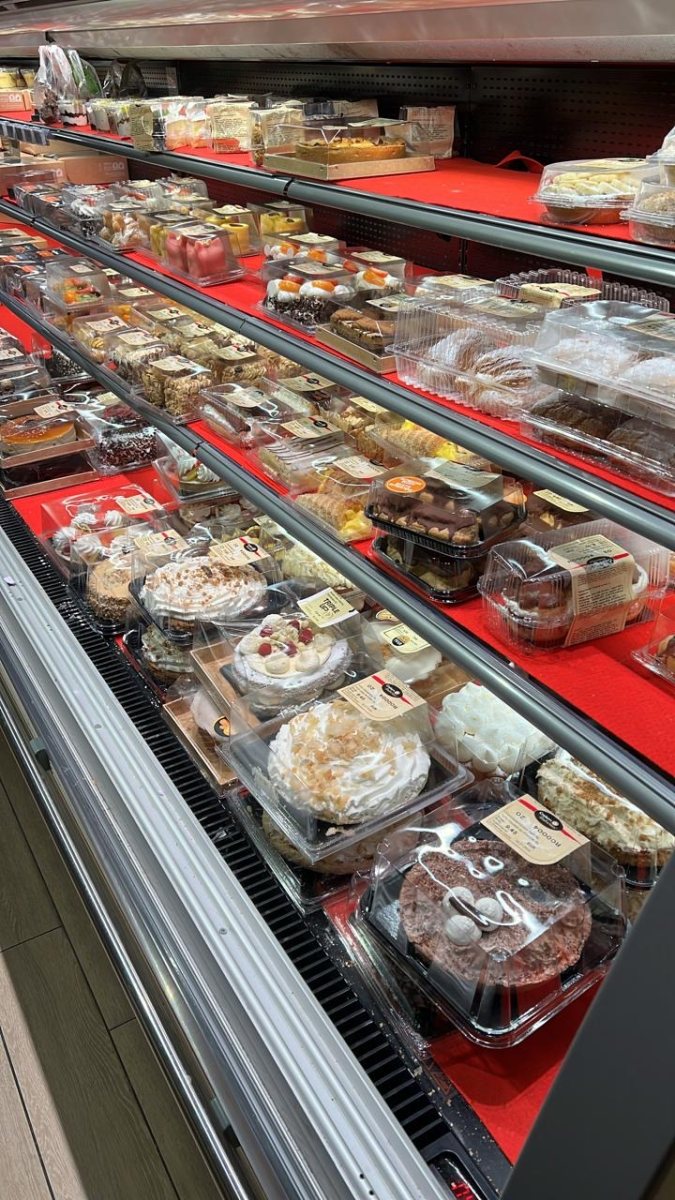
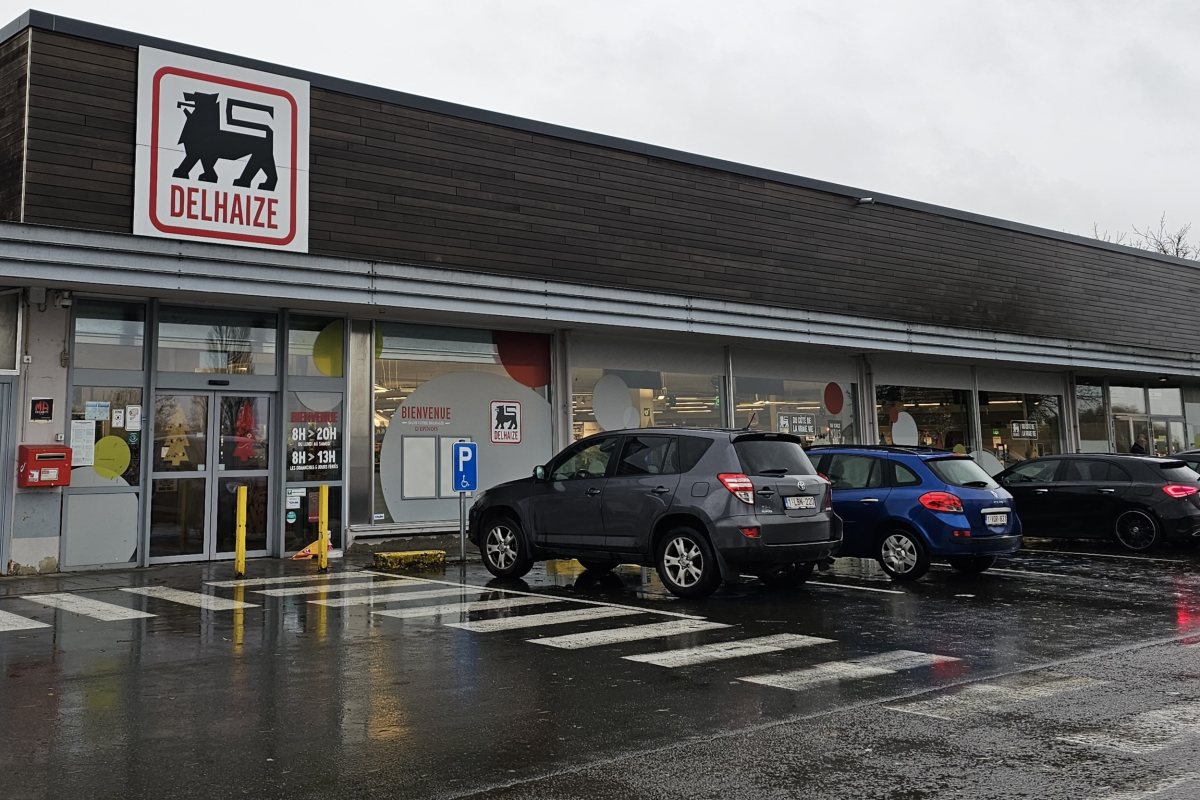
Техническият механизъм: Според Стефан Мьоланс, главен изпълнителен директор на белгийската компания за хладилна техника Sabcobel, която обслужва веригата Delhaize, хакерите са принудили изпарителите на агрегатите да преминат в принудителен режим на размразяване. В редица обекти в Швеция и Естония системите са препрограмирани да поддържат температура от 50 градуса по Целзий в рамките на няколко часа през нощта.
География на щетите: Ударите са насочени към конкретни модели контролери за дистанционно управление в големите търговски мрежи:
- Ирландия: Третата по големина верига супермаркети в страната – SuperValu, отчете пробив в 13 от общо 223-те си магазина, където всички охладени и замразени стоки са бракувани.
- Белгия и Люксембург: Прокуратурата в Белгия образува наказателно производство, след като атаката засегна десетки обекти на групата Ahold Delhaize в двете държави, 15 магазина на Carrefour, пет супермаркета Spar (част от Colruyt Group) и един търговски център на IKEA. Собственикът на белгийската верига месарници De Laet & Van Haver Люк Де Лает съобщи за унищожено месо на стойност 15 000 евро (12 540 паунда) само в един обект край Антверпен след покачване на температурата до 18 градуса в 03:30 часа сутринта.
- Швеция: Националният център за киберсигурност на страната разследва нощни пробиви в магазините на веригите ICA и Co-op. В обект на ICA в Стокхолм фризерите са нагрети до 50 градуса между 02:00 и 05:30 часа сутринта, което е довело до пълно унищожаване на стоката.
- Нидерландия и Естония: Датският инженерен концерн Danfoss потвърди за поразени системи в 17 магазина в Нидерландия, а доставчикът Kitman Coldtech отчете идентичен саботаж с настройки до 50 градуса в неназована търговска верига в Естония.
Френският прецедент и хипотезата за саботаж
Предходната вълна: Настоящите инциденти се случват по-малко от месец след идентична кибератака във Франция, при която нагряването на хладилните съоръжения до 50 градуса предизвика и локални пожари. Тогава групата Les Mousquetaires беше принудена да изхвърли цялата налична храна в около 150 магазина от веригата Intermarche, а проблеми засегнаха още 5% от обектите на Monoprix и част от мрежата на Ahold Delhaize.
Оценката на експертите: Липсата на искания за откуп насочва разследващите към версията за целенасочен саботаж, а не за класическо финансово изнудване. Том Хегел, изследовател в компанията за киберсигурност SentinelOne, обяснява, че хранителните вериги са уязвима мишена, тъй като управляват огромни мрежи от дистанционни контролери, системи за сградна автоматизация и касови терминали. При ниските маржове на печалба в сектора и бързото разваляне на стоката всеки технологичен срив нанася незабавни финансови щети и има силен обществен отзвук.
- Позицията на Брюксел: Говорител на Европейската комисия заяви, че серията от инциденти доказва критичното значение на киберсигурността в целия блок, а еврокомисарят по храните призова за спешно укрепване на веригите за доставки срещу дигитални заплахи.
- Геополитическият контекст: Макар нито една групировка да не е поела отговорност до момента, случаите засилват безпокойството сред европейските служби за сигурност относно разширяването на хибридните операции в Европа след началото на войната в Украйна през 2022 г. Москва многократно е отричала участие в подобни саботажни действия.
В дълбочина: Анализ на Новини Лондон
Уязвимостта на „умната“ търговия на дребно в Европа и Великобритания: Координираните удари срещу хладилната инфраструктура в шест европейски държави, включително в непосредствения съсед на Обединеното кралство – Ирландия, разкриват ново измерение на хибридните заплахи срещу гражданския сектор.
В продължение на години британските и европейските супермаркети инвестираха милиарди в индустриалния „Интернет на нещата“ (IoT) – системи, които позволяват от един централен сървър да се следят и регулират температурите в хиляди хладилници с цел пестене на електроенергия и покриване на екологичните стандарти. Тази дигитална централизация обаче превърна обикновените фризери в критична точка на уязвимост.
За потребителите и бизнеса във Великобритания и ЕС случаят е предупреждение, че кибервойната вече не е насочена само към енергийни централи, банки или правителствени сървъри, а директно към ежедневната продоволствена сигурност. Тъй като водещите британски вериги (като Tesco, Sainsbury's и Asda) използват идентични европейски инженерни системи и контролери като тези на Danfoss за управление на складовете и магазините си, рискът от прехвърляне на подобни саботажи на Острова е реален.
Освен преките загуби за милиони паунди от унищожена храна и скока в застрахователните премии за търговците, подобни атаки целят да създадат психологическа несигурност сред гражданите чрез удари по най-базовата инфраструктура на ежедневието.
(информация: Sky News | Изображение: Le Sharkoïste via Wikimedia Commons (CC BY 4.0), © Novini London)