
Киберпробив в транспортната мрежа на Лондон (TfL) изложи на риск личните данни на 265 000 потребители на карти Oyster със снимка. Платформата остава временно спряна.
Неоторизираният достъп е засечен в понеделник след регистрирана подозрителна активност в портала за карти със снимка. Изтеклият информационен масив включва:
Пълни имена, рождени дати и телефонни номера;
Домашни и електронни адреси на потребителите;
Тайни въпроси за сигурност заедно с техните отговори.
Защитена информация: От транспортната служба уточняват, че пароли, банкови сметки, данни от разплащателни карти и история на пътуванията не са компрометирани при инцидента.
Последствия за пътниците и реакция на институциите
Мерките: Екипите на TfL са изключили засегнатата платформа от мрежата веднага след установяването на пробива, за да ограничат достъпа до сървърите. Случаят вече е докладван на Службата на комисаря по информацията (ICO), докато тече вътрешно разследване.
Какво следва за потребителите: Уебсайтът за карти със снимка остава недостъпен за неопределено време. Гражданите не могат да подават заявления за нови карти или да подновяват съществуващи документи онлайн до пълното възстановяване на системата.
Всички настоящи притежатели на карти Oyster със снимка могат да продължат да ги използват нормално в транспортната мрежа.
При необходимост от спешно подновяване или справка за пътувания е открита телефонна линия за обслужване на клиенти на номер 0343 222 1234.
Контекстът: Това е вторият сериозен киберинцидент със същата система за малко повече от две години.
През септември 2024 г. мащабна хакерска атака принуди TfL да блокира приема на заявления за над два месеца. Тогава операторът първоначално обяви около 5000 засегнати потребители с риск за банковите им данни, но последвало журналистическо разследване на BBC разкри, че са били откраднати записите на близо 10 милиона души.
Въпреки мащаба на пробива, британският регулатор ICO впоследствие оневини транспортната компания за начина, по който е управлявала кризата.
В дълбочина: Анализ на Новини Лондон
Голямата картина: Повторният пробив в една и съща подсистема на лондонския транспорт в рамките на две години разкрива структурни дефицити в дигиталната защита на критичната градска инфраструктура във Великобритания.
Макар банковите реквизити да са останали незасегнати, комбинацията от домашни адреси, рождени дати и отговори на тайни въпроси представлява висок риск за вторични измами и кражба на самоличност (phishing).
За стотиците хиляди европейски и български граждани, живеещи и работещи в британската столица, инцидентът налага повишена бдителност. Компрометираните тайни въпроси често се препокриват с тези в други платформи – от банкови приложения до държавни портали като системата за имиграционен статут (eVisa), което изисква незабавна промяна на настройките за сигурност в свързани лични профили.
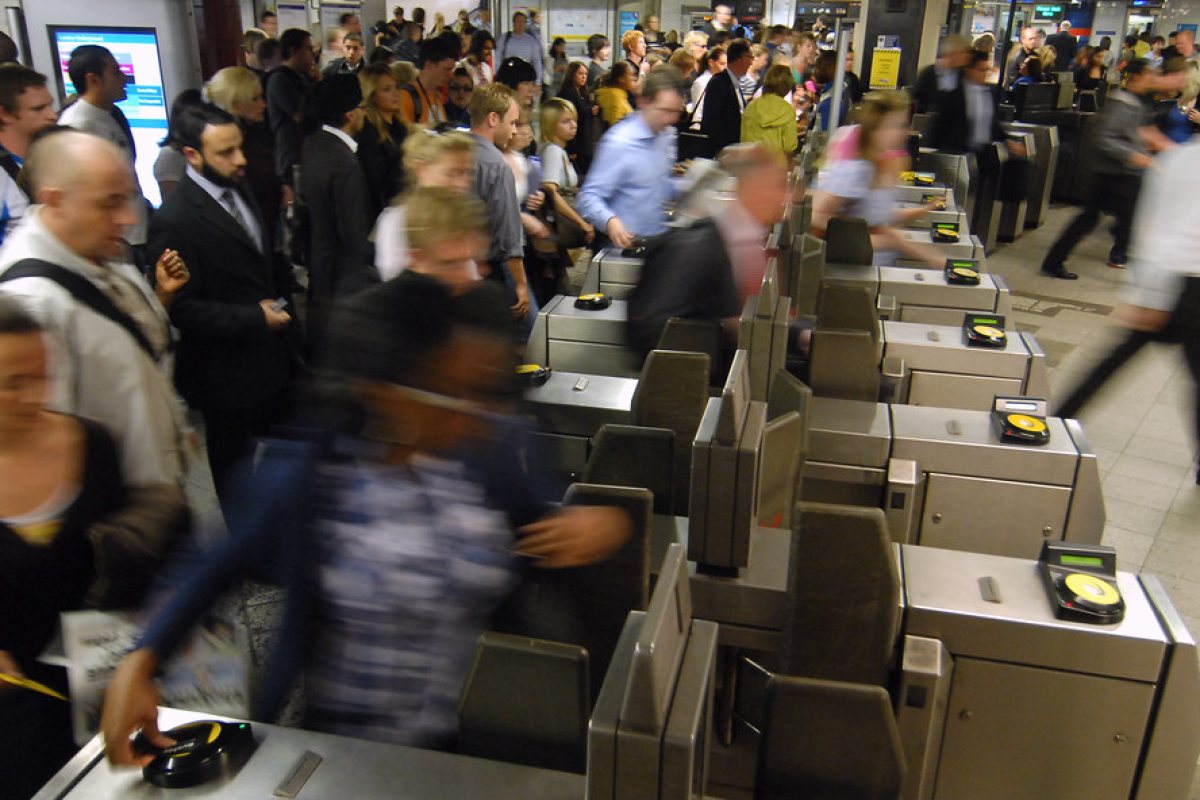
(информация: BBC | Изображение: Пътници с карти Oyster в лондонското метро / снимка: Transport for London / TfL)